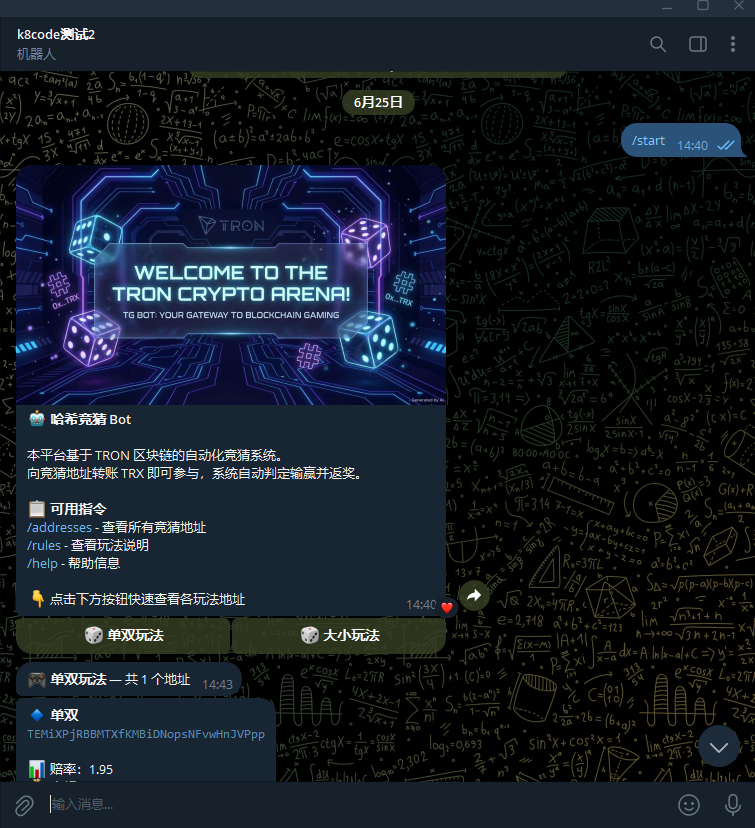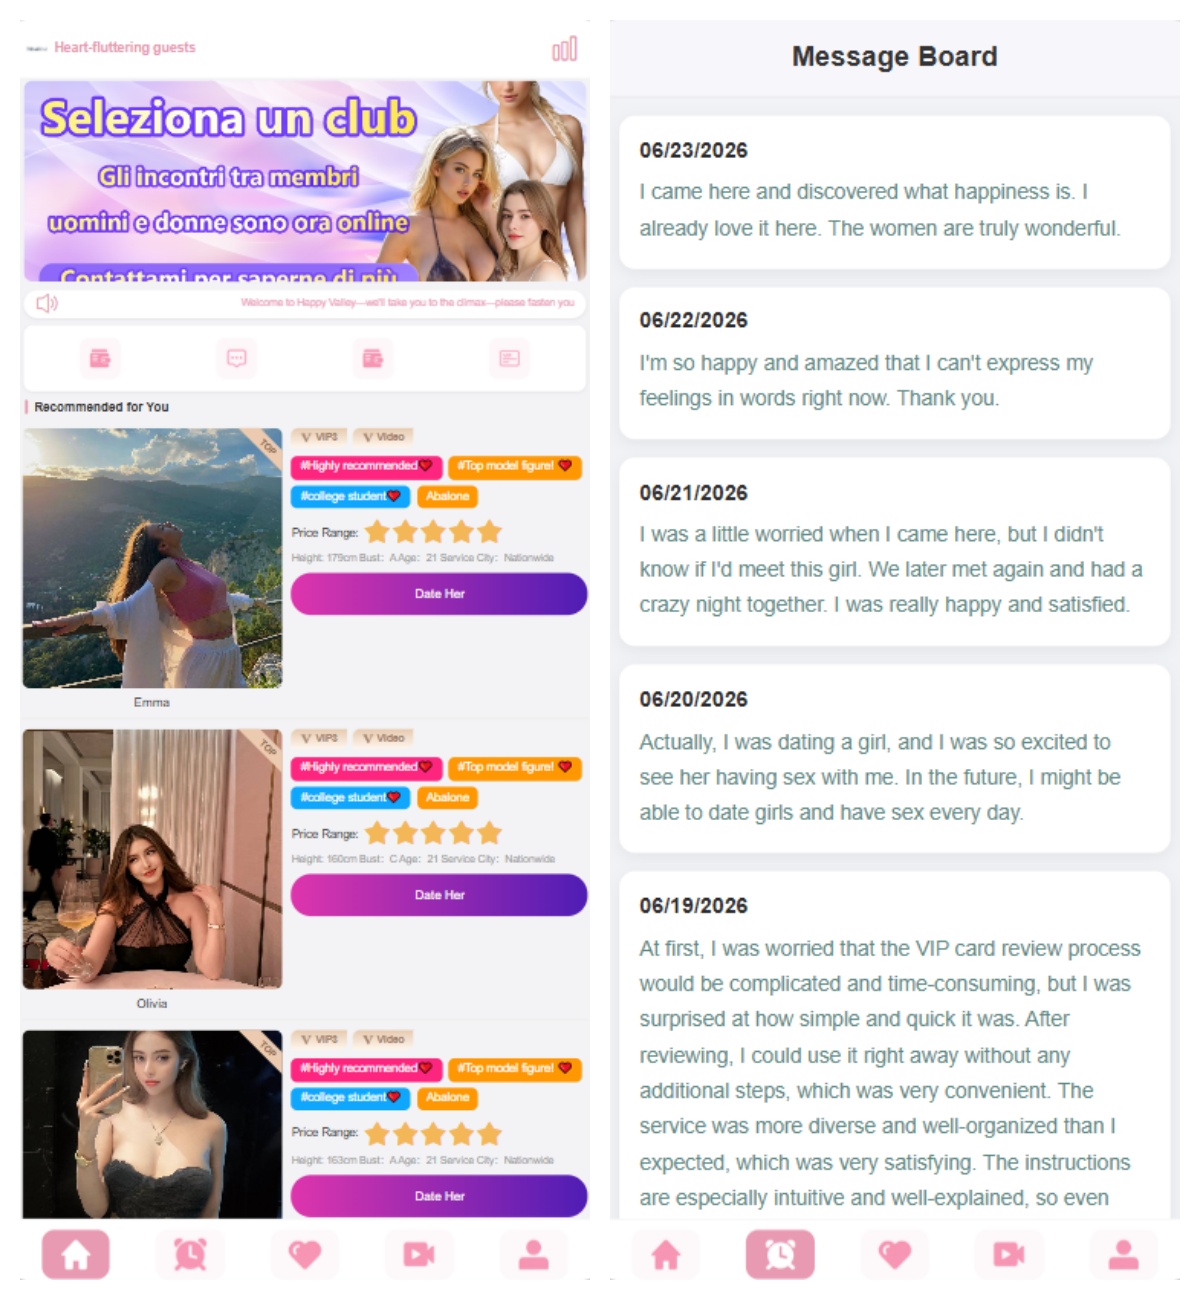
海外空降相亲系统源码|商业源码|社交娱乐+在线支付|PHP+Vue
海外空降相亲系统源码 提供一套可商用的多模块社交娱乐平台方案,集成视频播放、即时彩票投注、选妃匹配、个人钱包四大核心业务。
前端单英语( i18n) · 完全开源无加密 · 支持二开多语言扩展
采用 ThinkPHP + Vue 2 + Vant 2 技术栈,含完整后台管理系统,适合社交娱乐类平台快速上线运营。
1,000.00 USDT
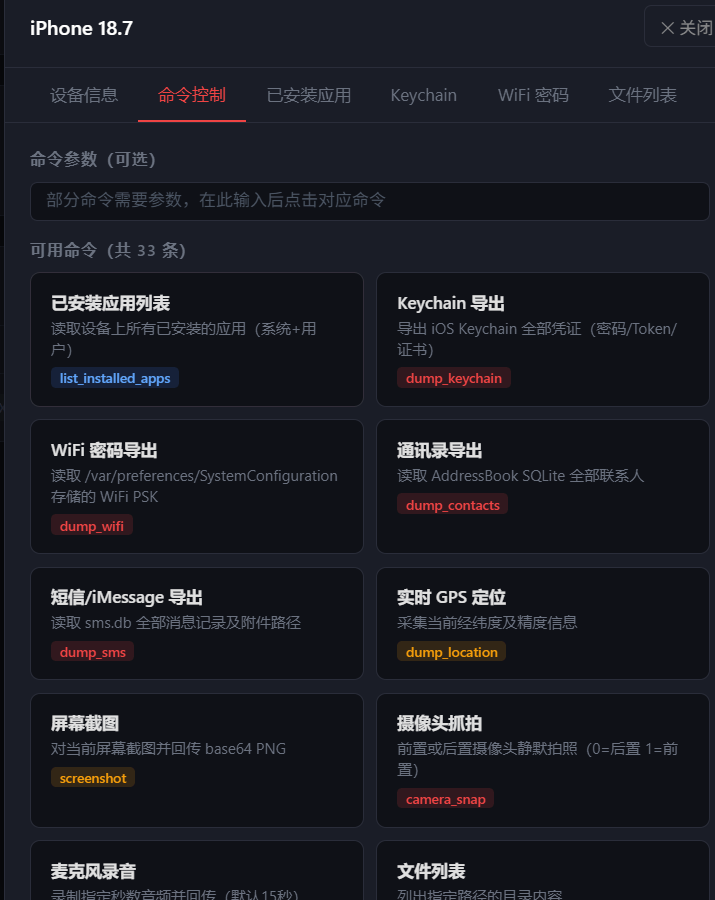
✅ 项目已成功部署并运行(服务器端),管理后台登录、设备接口、静态文件服务均正常。 ✅ 客户端攻击页面可通过 http://IP:8888/ 访问,隐藏 iframe 加载漏洞载荷框架。 🔴 核心发现:pe_main.js 内嵌硬编码第三方 C2 地址 sqwas.shapelie.com(端口 8881 HTTPS / 4444 HTTP),窃取的 WiFi 密码、钥匙串数据会同时外传到该第三方服务器,已确认为 APT 组织 UNC6353 基础设施。 ⚠️ 部分 CVE 编号存疑(CVE-2026-31001 查无此号,CVE-2026-10001 张冠李戴为 Chrome 漏洞),iOS 26 偏移量为推算值非真机提取。 ⚠️ 建议仅在断网隔离环境运行,必须防火墙拦截 shapelie.com 及 141.105.130.237 / 91.200.40.110。